Kimlik bilgileri
Kimlik bilgileri, bir uygulamanın gerçekten gönderim yapabilme yeteneğini kazandığı yerdir. Her platform isteğe bağlıdır — yalnızca yayınladıklarınızı yapılandırın. Her kimlik bilgisinin Apple'dan, Google'dan ve VAPID üreticisinden nasıl alınacağı adım adım Platform kurulumu'nda; bu sayfa panel hakkında.
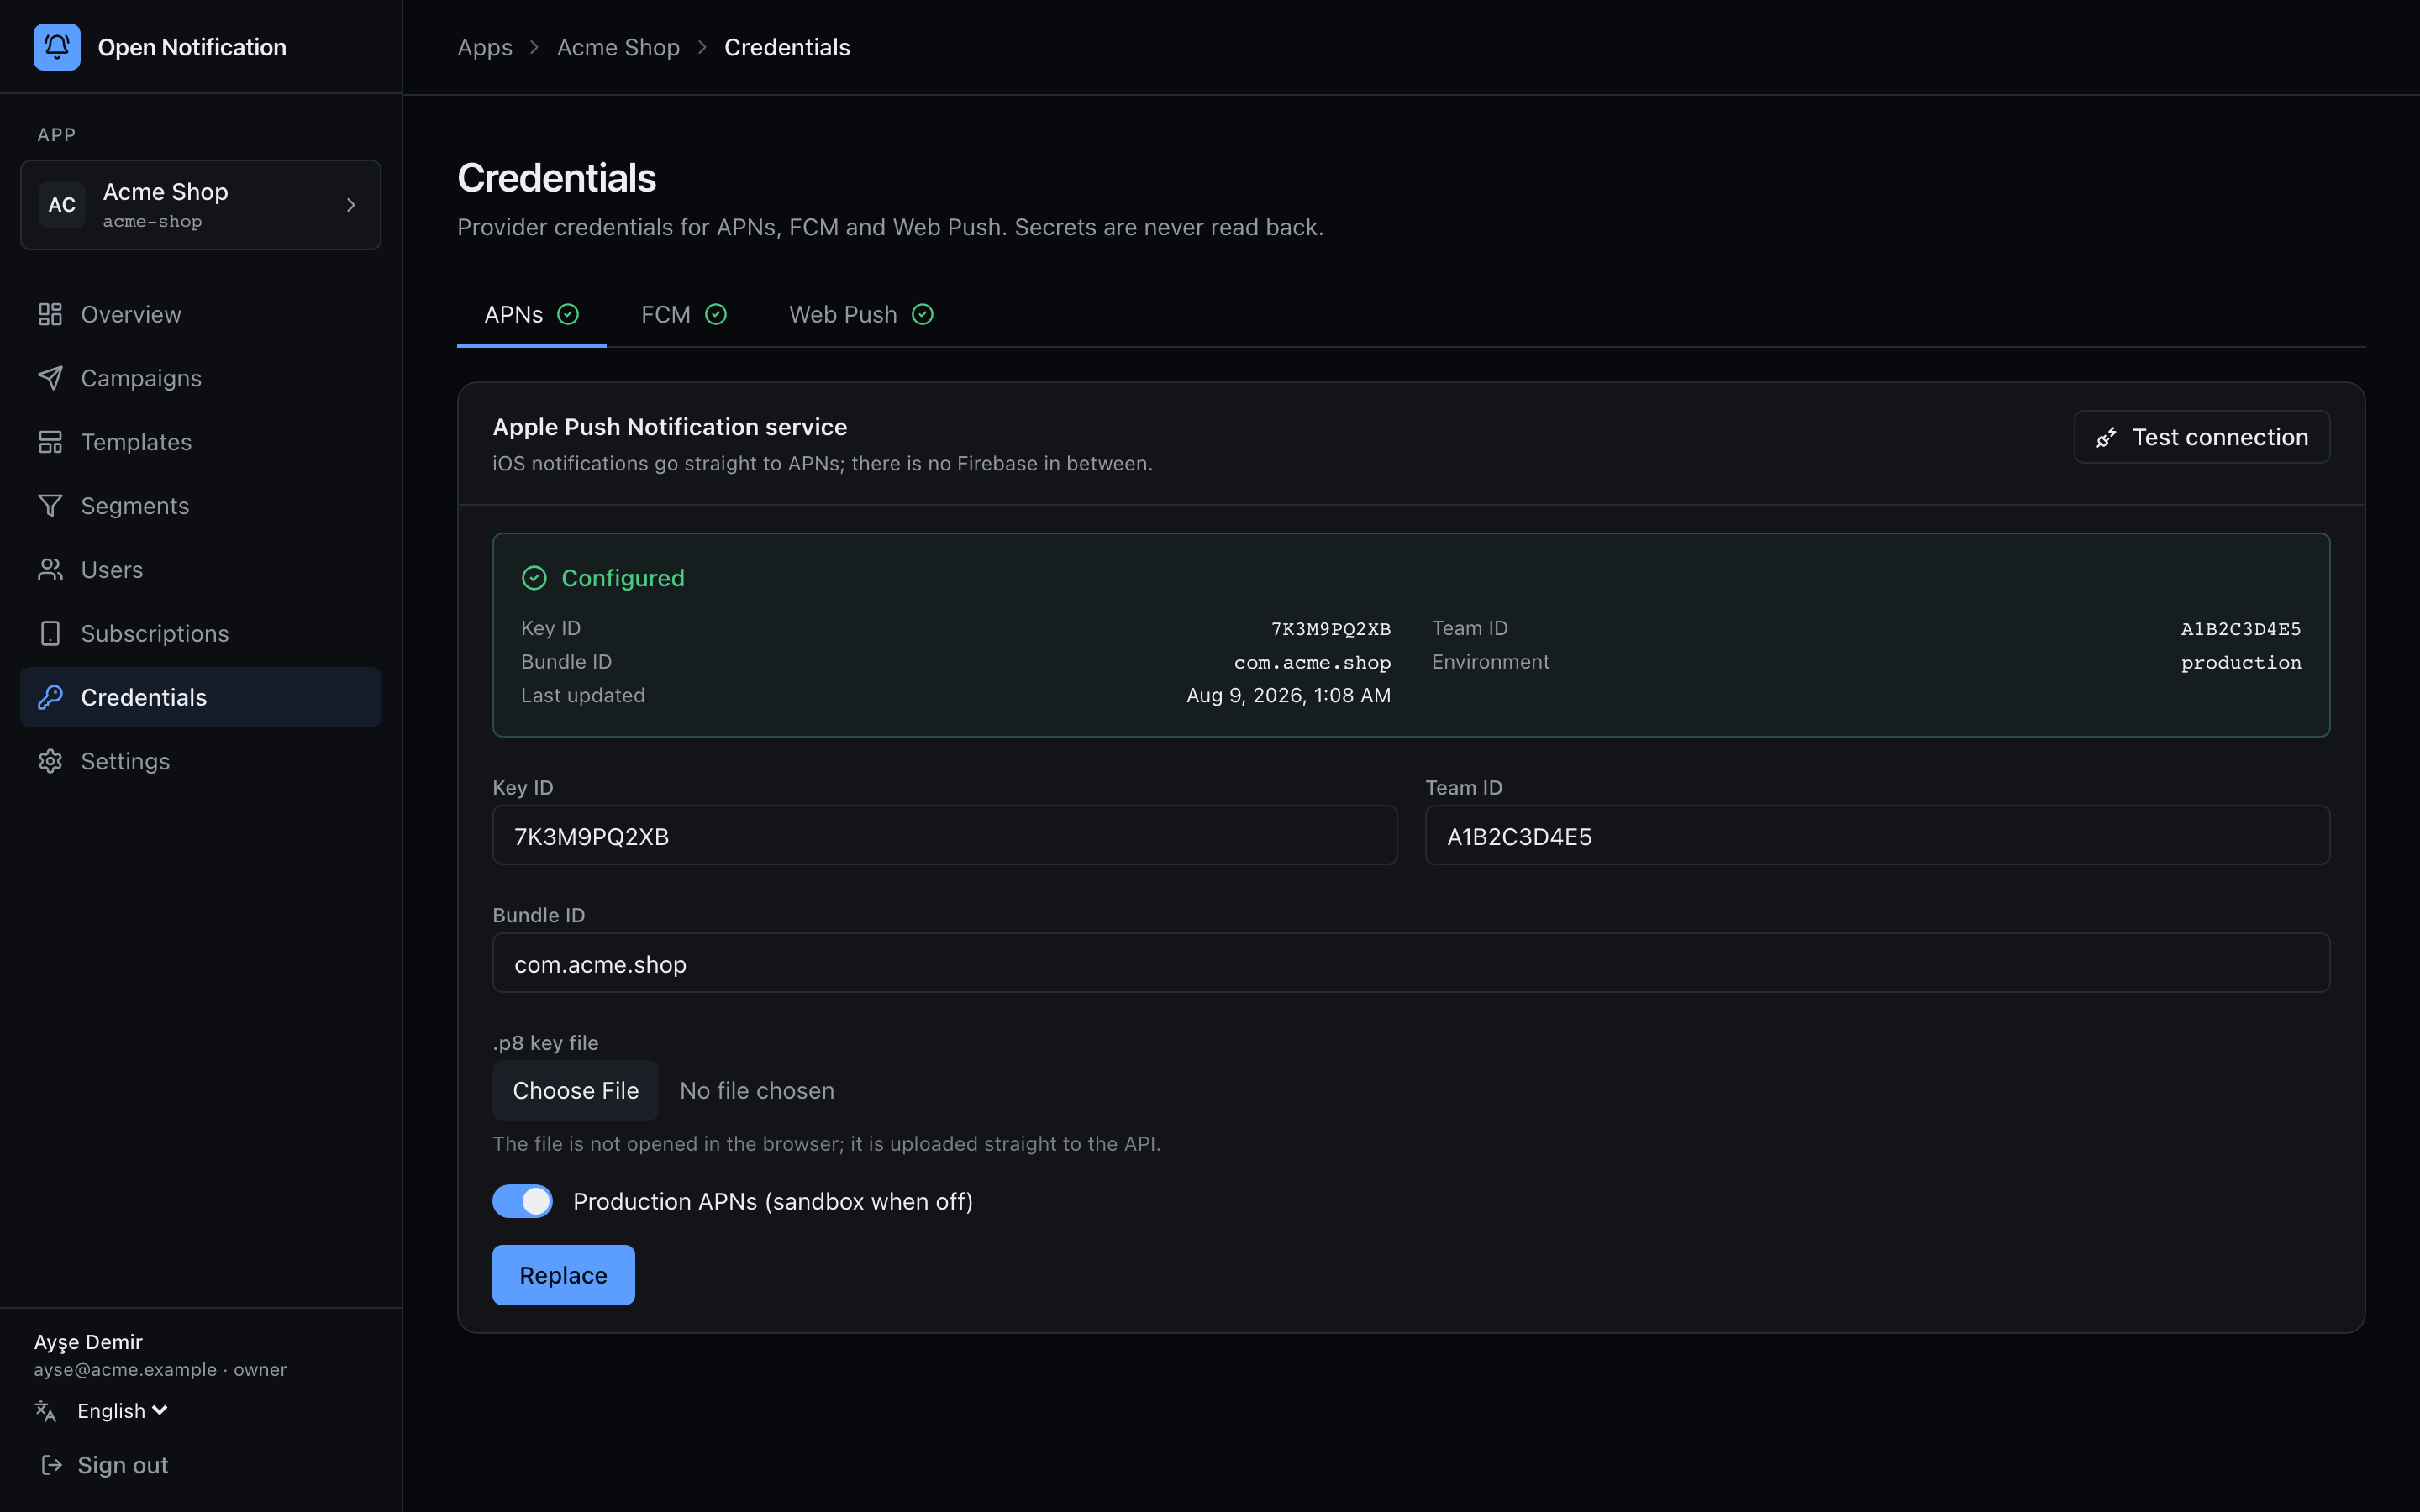
Üç sekme — APNs, FCM, Web Push — yapılandırılınca yeşil tik alır. Kart Yapılandırıldı der, açık tanımlayıcıları ve son güncelleme zamanını gösterir. Sırrın kendisi (.p8, JSON, private key) API'ye ulaştığı anda ENCRYPTION_KEY ile mühürlenir ve asla geri döndürülmez — ne bu sayfaya, ne herhangi bir API'ye.
Bir .p8 ya da service account JSON seçtiğinizde panel dosyayı API'ye multipart olarak akıtır. Baytlara bakan ilk ve tek kod API'nin mühürleme adımıdır.
APNs (iOS)
| Alan | Nereden gelir |
|---|---|
| Key ID | 10 karakter; Apple Developer portalında anahtarın sayfasında. |
| Team ID | 10 karakter; portalın sağ üstünde. |
| Bundle ID | Uygulamanızın kimliği, örn. com.acme.shop. apns-topic olarak gönderilir. |
| .p8 anahtar dosyası | Bir kez indirdiğiniz AuthKey_XXXXXXXXXX.p8. |
| Production APNs | Açık → api.push.apple.com; kapalı → api.sandbox.push.apple.com. Development build'in token'ı production host'ta reddedilir, tersi de öyle. |
Kaydet'e (ya da değiştirmek için Değiştir'e) tıklayın. Tek .p8 ekibinizdeki her uygulama ve her iki ortam için çalışır; yenilenecek bir şey yoktur.
FCM (Android)
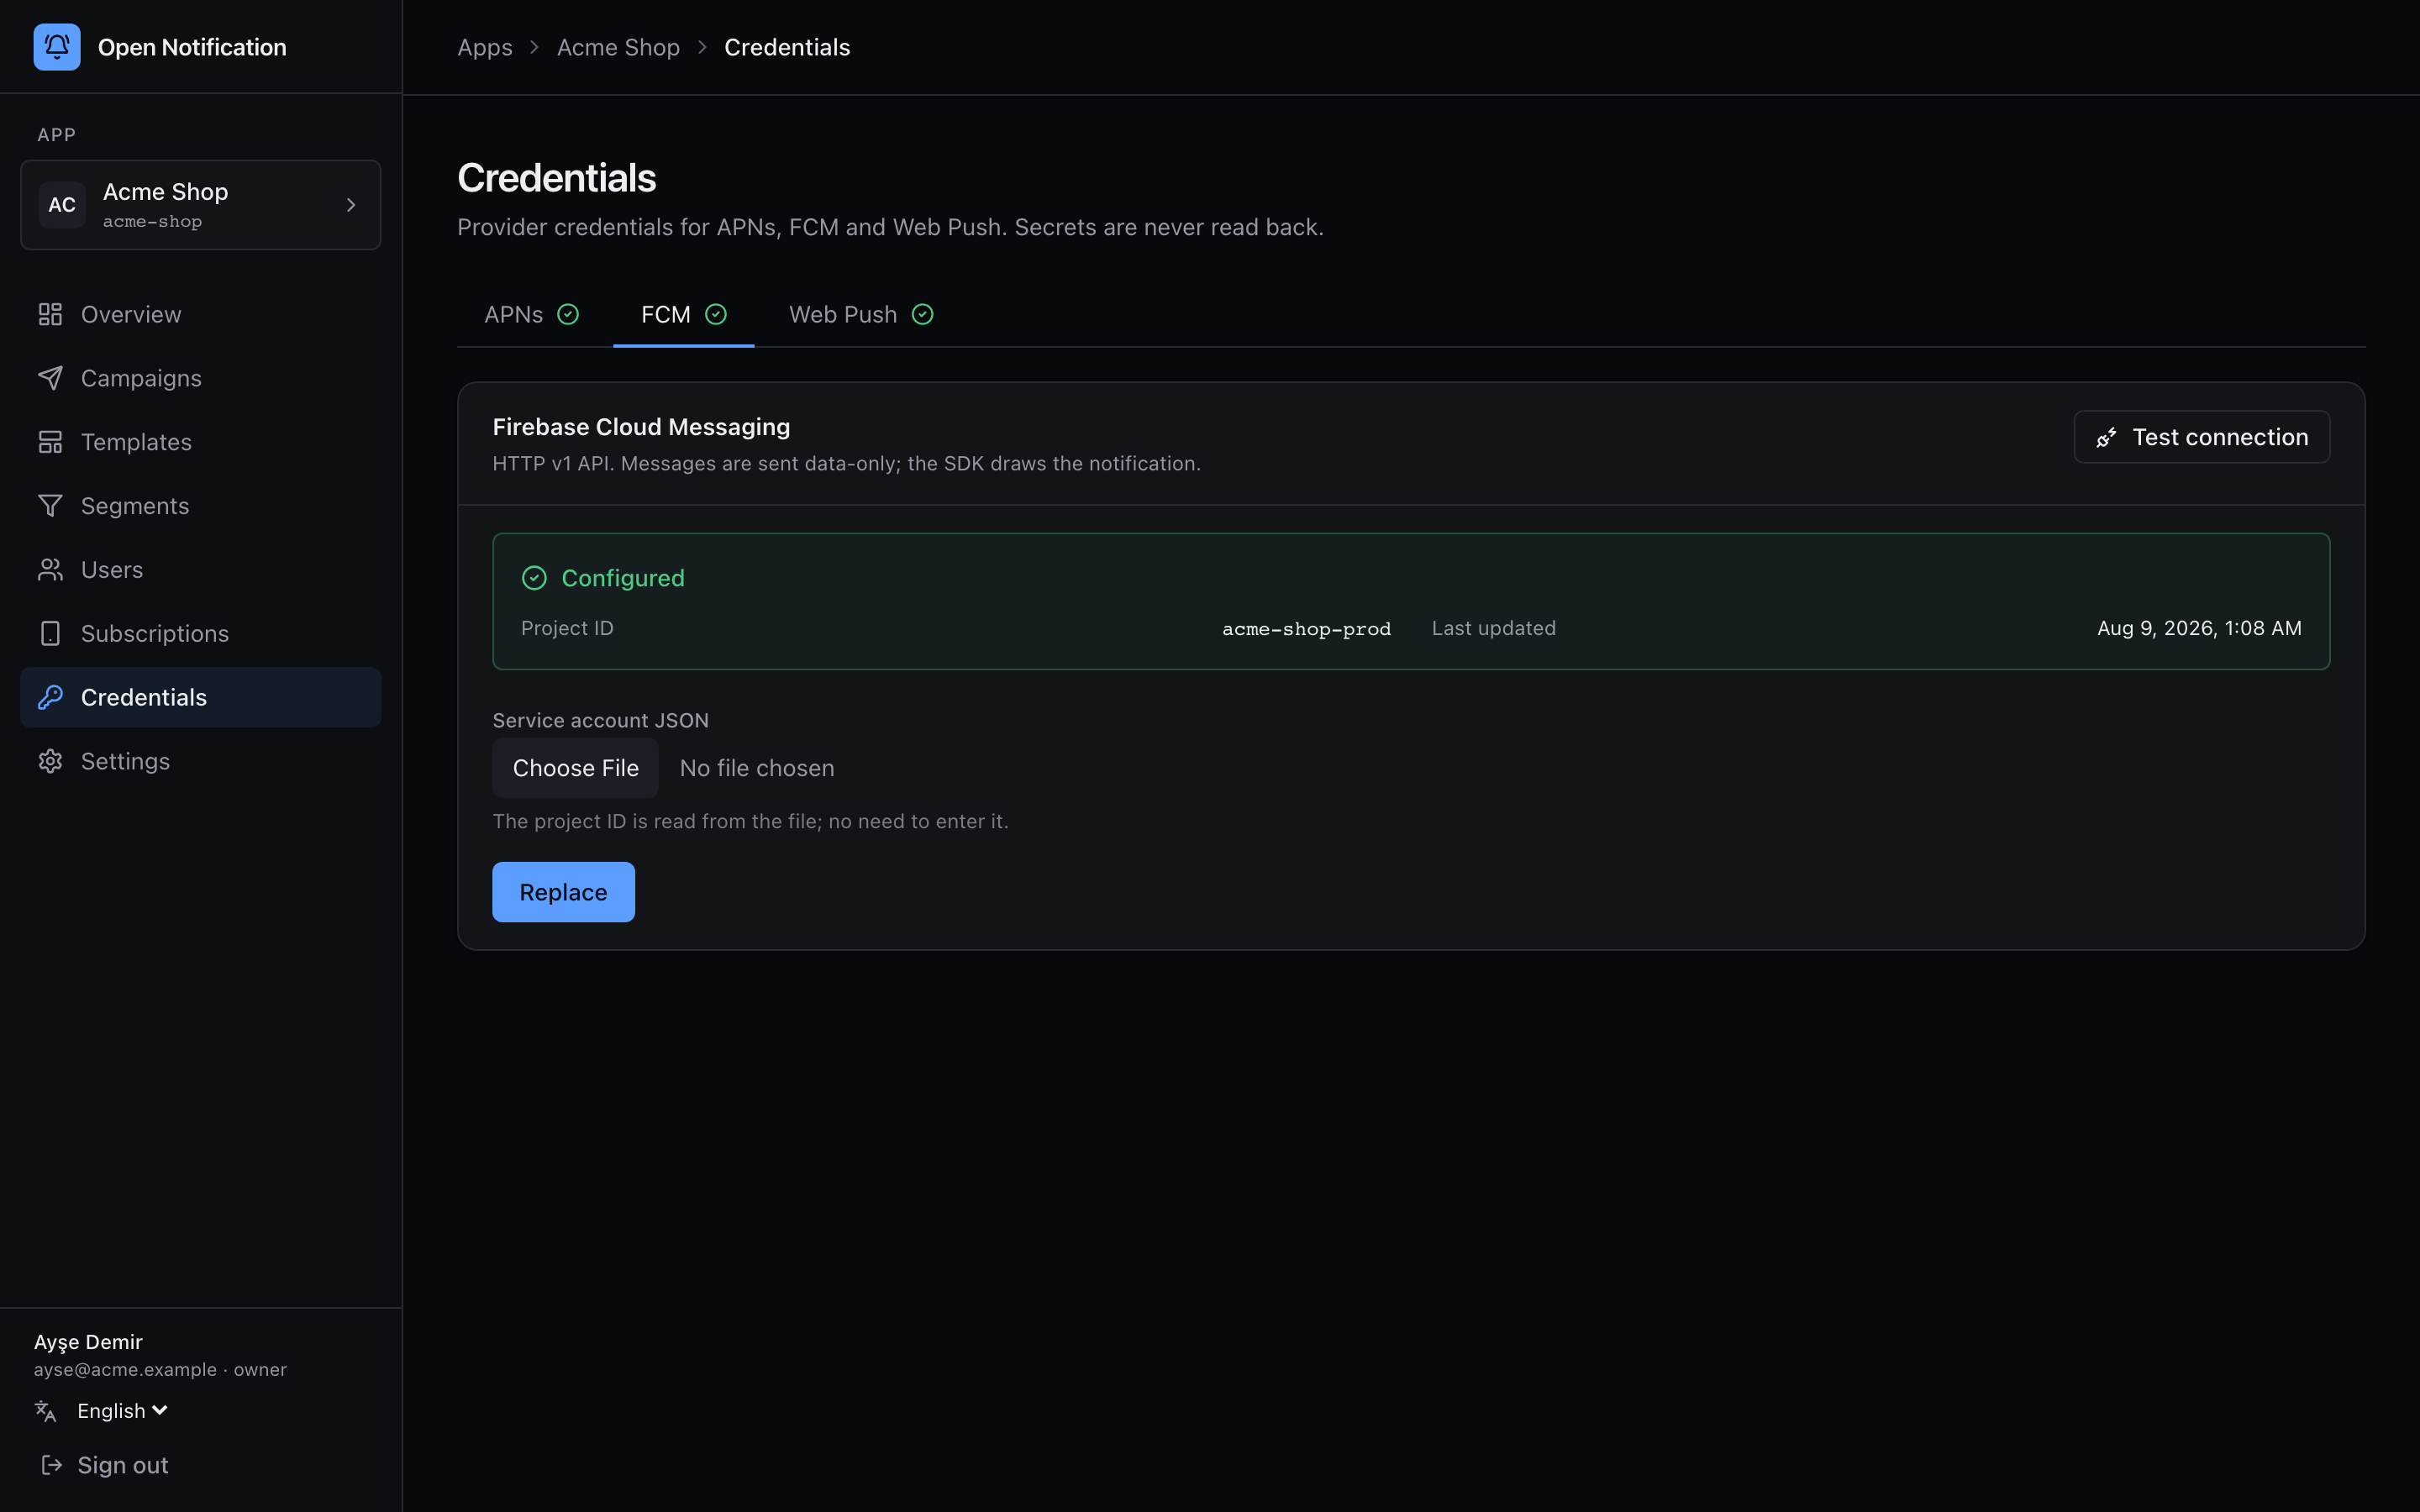
| Alan | Notlar |
|---|---|
| Service account JSON | Firebase → Proje ayarları → Service accounts'tan indirilen private key dosyası. |
| Project ID | Dosyadan okunur; siz yazmazsınız. |
Mesajlar HTTP v1 API üzerinden data-only gönderilir: bildirimi SDK çizer; Android'de delivered'ı izlenebilir kılan budur.
Web Push (VAPID)
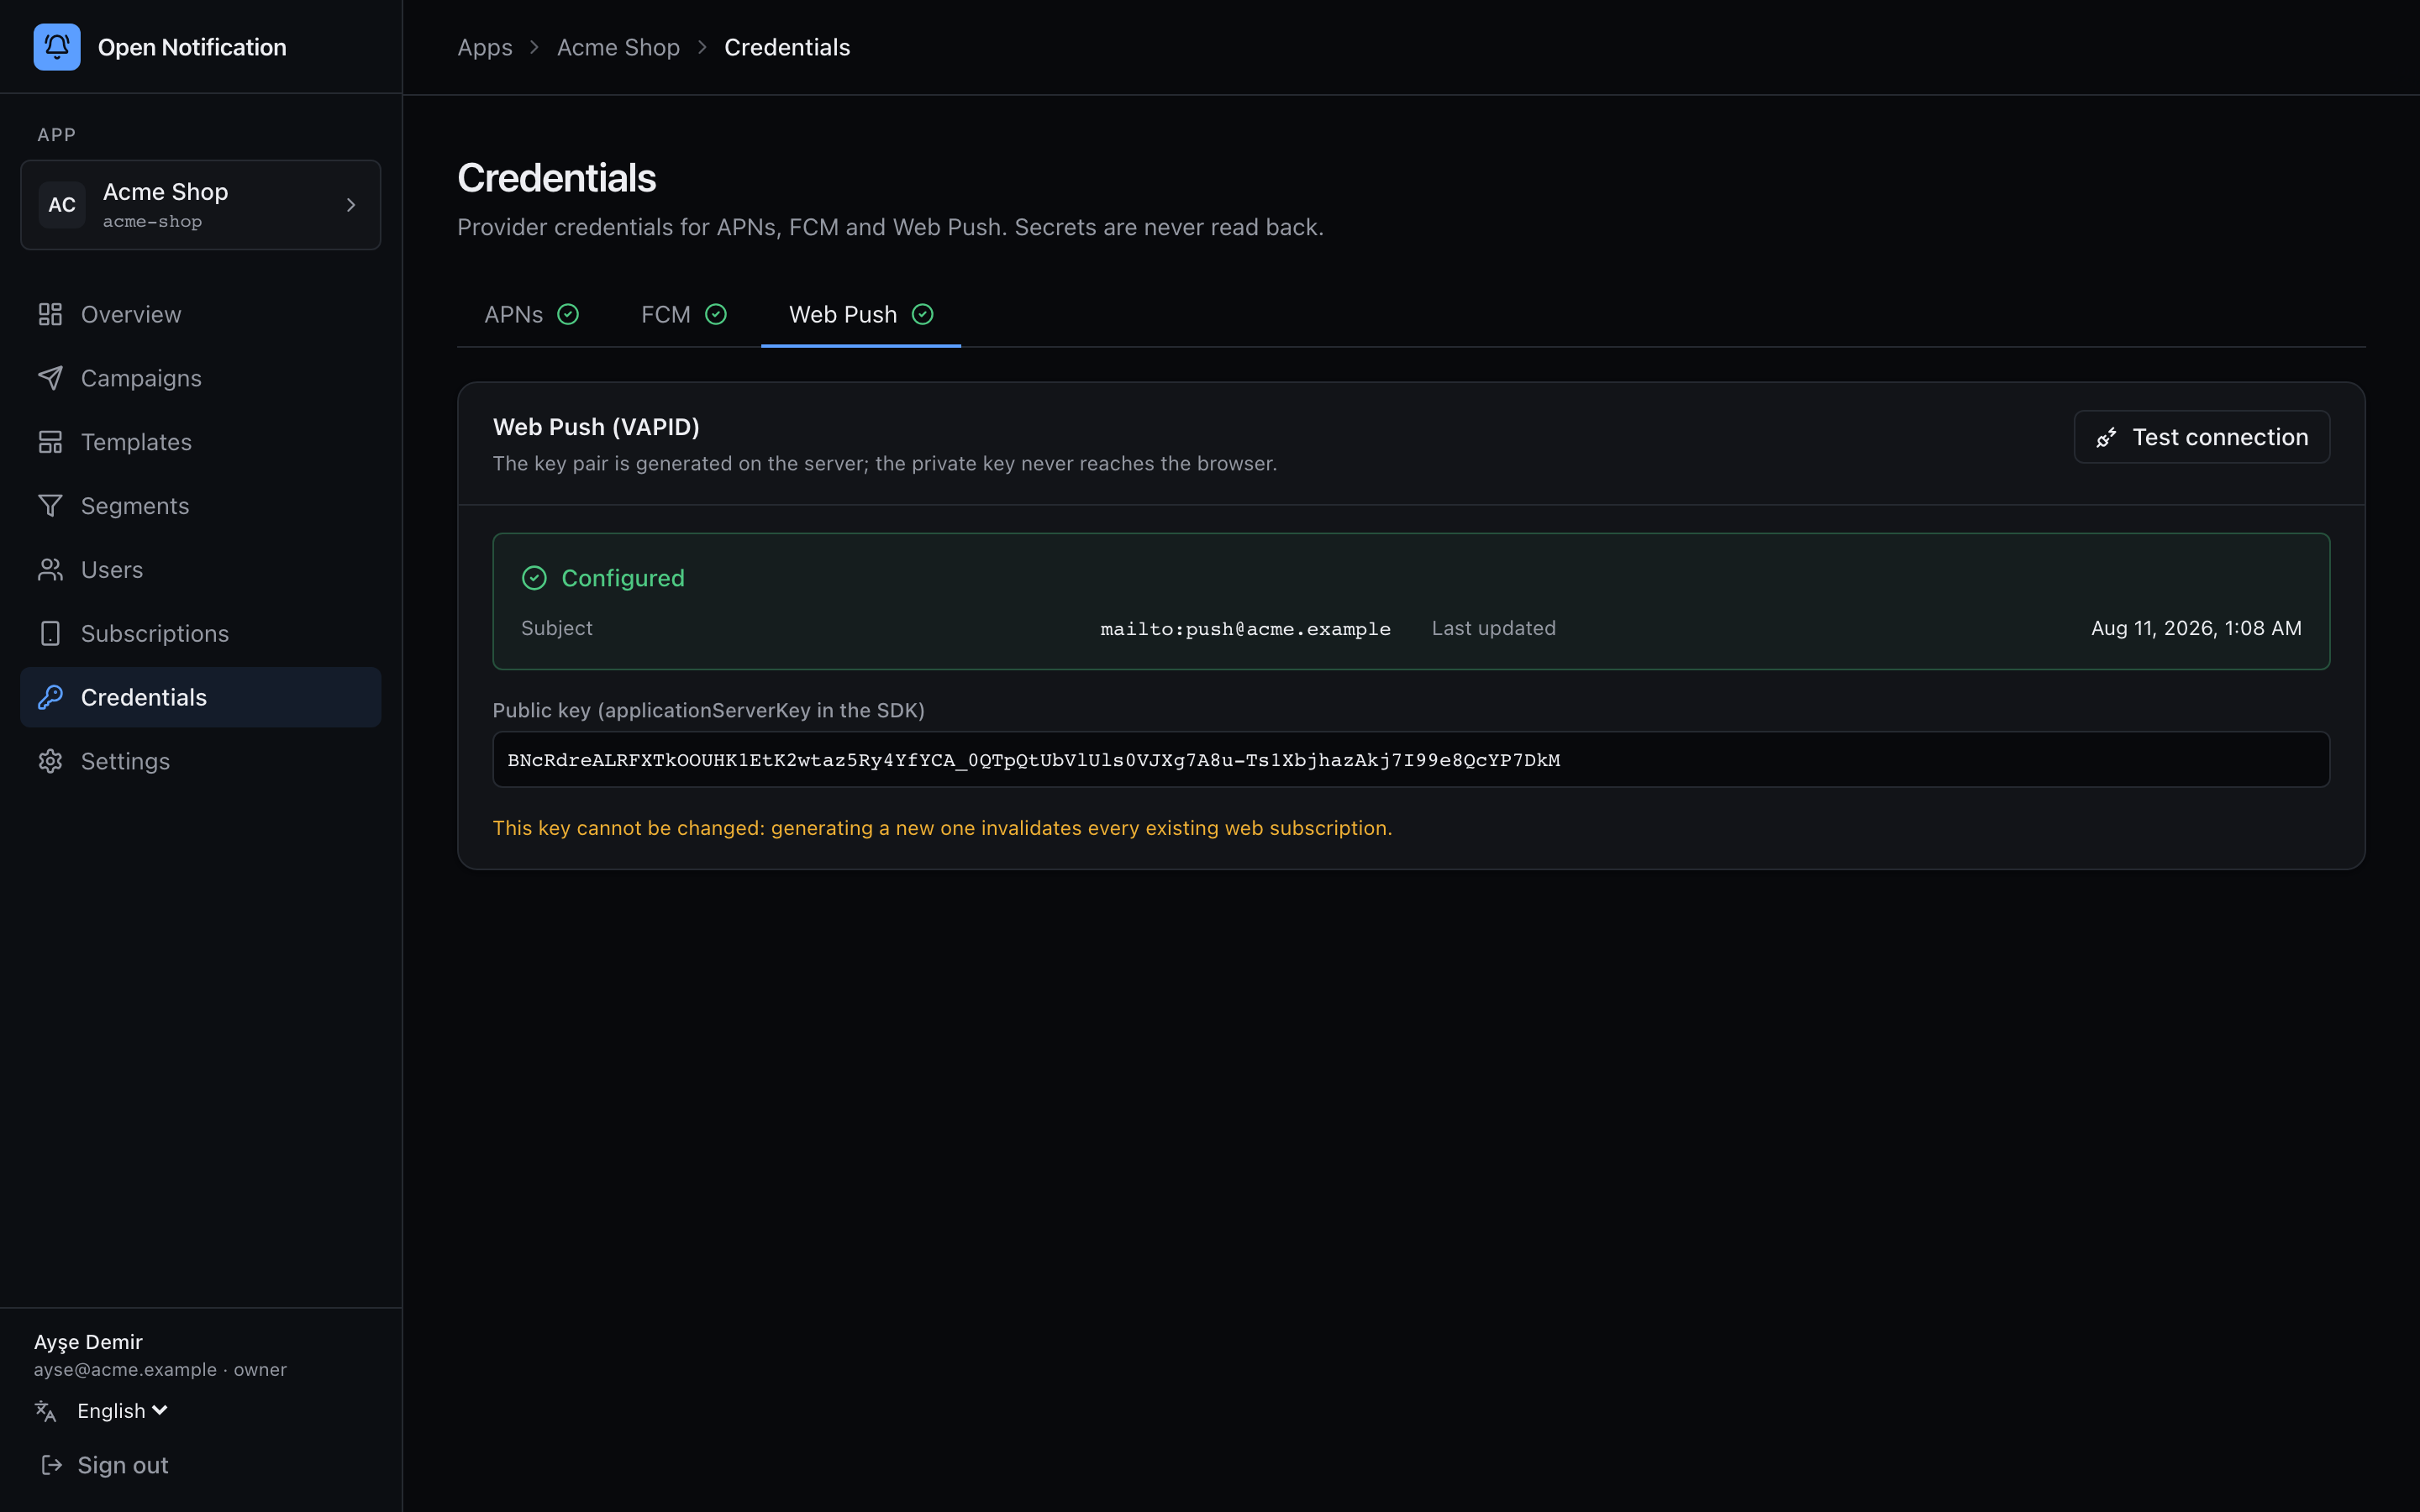
Diğer ikisinden farklı olarak çift yüklenmez, sunucuda üretilir:
1 Konu (subject) girin — push servislerinin size ulaşabileceği bir mailto: ya da https:// URL'i (RFC 8292).
2 VAPID anahtarı üret'e tıklayın. API bir P-256 çifti oluşturur, private key'i mühürler, public'i saklar.
3 Kartta görünen Public key'i web SDK yapılandırmanıza vapidKey olarak kopyalayın — tarayıcıların abone olduğu applicationServerKey budur.
Her web push aboneliği, oluşturulduğu public key'e kriptografik olarak bağlıdır. Panelin yapılandırıldıktan sonra "yeniden üret" sunmamasının nedeni bu: yeni bir çift mevcut her tarayıcı aboneliğini öldürür. Sıfırdan başlamak için uygulama dokümanındaki webpush'u temizleyip aboneleri yeniden toplamanız gerekir.
Bağlantıyı test etme
Her sekmede Bağlantıyı test et var. Bu bir biçim kontrolü değil, gerçek bir el sıkışmadır:
| Platform | Test ne yapar | Başarı | Başarısızlık |
|---|---|---|---|
| APNs | .p8'inizle JWT imzalar ve kasıtlı olarak geçersiz bir token'a POST atar. | BadDeviceToken — Apple sizi kabul etti, token'ı reddetti. | InvalidProviderToken, TopicDisallowed, 403 — anahtar, team ya da bundle id yanlış, ya da anahtarda APNs yetkisi yok. |
| FCM | Service account ile OAuth2 token alır ve geçersiz token'a gönderir. | INVALID_ARGUMENT / UNREGISTERED. | PERMISSION_DENIED — service account'ta Firebase Cloud Messaging API erişimi yok ya da proje yanlış. |
| Web Push | VAPID JWT'sini imzalar ve çifti doğrular. | İmza geçerli — gerçek abonelik olmadan konuşulacak push servisi yoktur; panel bunu açıkça yazar. | Bozuk anahtar. |
Her değişiklikten sonra test edin. Burada geçip kampanyada yine başarısız olan kimlik bilgileri cihaz tarafını işaret eder (yanlış bundle, sandbox/production, bayat token).
Kim yapabilir
Sahipler ve yöneticiler. Editörler ve izleyiciler sayfayı görmez. Her kayıt denetim günlüğüne credentials.apns, credentials.fcm ya da credentials.webpush olarak yazılır.